Najważniejsze w 30 sekund
- WordPress 7.1.3 łata 7 luk bezpieczeństwa i 4 błędy. Zaktualizuj od razu.
- Najgroźniejsza: XSS przez komentarz oczekujący na moderację – wystarczyło otworzyć listę komentarzy.
- Drobne aktualizacje zwykle instalują się same – sprawdź w Kokpit → Aktualizacje.
- Po aktualizacji: użytkownicy, wtyczki i komentarze oczekujące.
Nie chcesz pilnować wydań bezpieczeństwa? Zajmę się aktualizacjami →
7
załatanych luk bezpieczeństwa
4
poprawki błędów
6.10
2026 – data wydania
5 min
na przegląd po aktualizacji
Dlaczego trzeba zaktualizować
WordPress 7.1.3 to wydanie poprawkowe serii 7.1. Nie zmienia wyglądu ani działania panelu – zamyka luki zgłoszone zespołowi bezpieczeństwa WordPressa. Zespół zaleca aktualizację natychmiast.
Gdy poprawki są publiczne, opis luk też jest publiczny. Od tego momentu atakujący wiedzą, czego szukać, i automatycznie skanują strony na starszej wersji. Dlatego z wydaniami bezpieczeństwa nie warto czekać „do wolnej chwili”.
Masz włączone komentarze? Zaktualizuj dziś. Najpoważniejsza z luk pozwalała przemycić złośliwy kod w komentarzu czekającym na moderację. Wystarczyło, że administrator otworzył listę komentarzy.
Jakie luki łata 7.1.3
Luka
Waga
Co mogła zrobić
Stored XSS w Komentarzach
✕ wysoka
✕ np. założyć konto administratora
SQL injection w eksporcie WXR
✕ wysoka
! atak przez dane zapisane w bazie
Komentarze z wpisów prywatnych
! średnia
! wyciek bez logowania
XSS w osadzeniach Imgur
! średnia
! skrypt w przeglądarce odwiedzającego
DoS przez obsługę adresów URL
! średnia
! przeciążenie strony
Autorzy przypinali wpisy
✓ niska
✓ uprawnienia ponad rolę
Kolizja nazw akcji w hooku
✓ niska
✓ uruchomienie złej akcji
Ocena wagi to moja praktyczna ocena wpływu na typową stronę, nie oficjalny wynik CVSS.
Ciekawostka: trzy z tych luk zgłosił Anthropic, a jedną Trail of Bits wspólnie z OpenAI. Firmy AI coraz częściej szukają błędów w popularnym oprogramowaniu – a to oznacza, że poprawek bezpieczeństwa będzie raczej przybywać. Tym bardziej warto mieć dobry plan aktualizacji.
Kogo dotyczą te luki najbardziej
Strony z komentarzami
Blogi, poradniki, sklepy z opiniami opartymi na komentarzach.
Wielu użytkowników
Redakcje, w których autorzy, redaktorzy i administratorzy pracują na różnych uprawnieniach.
Prywatne i zaplanowane wpisy
Komentarze do nich mogły wyciec bez logowania.
Eksport treści
Strony, które korzystają z Narzędzia → Eksport, np. przy przenosinach.
Jak zaktualizować do 7.1.3
1
Zrób kopię zapasową
Wydania poprawkowe rzadko coś psują, ale kopia nic nie kosztuje. Zobacz jak zrobić kopię.
2
Wejdź w Kokpit → Aktualizacje
Tu zobaczysz obecną wersję. Na wielu stronach 7.1.3 zainstalowała się już sama.
3
Kliknij „Zaktualizuj teraz”
Aktualizacja trwa zwykle kilkanaście sekund. Nie zamykaj karty w trakcie.
4
Zrób 5-minutowy przegląd
Lista poniżej – aktualizacja nie cofa skutków ataku, jeśli ktoś zdążył z luki skorzystać.
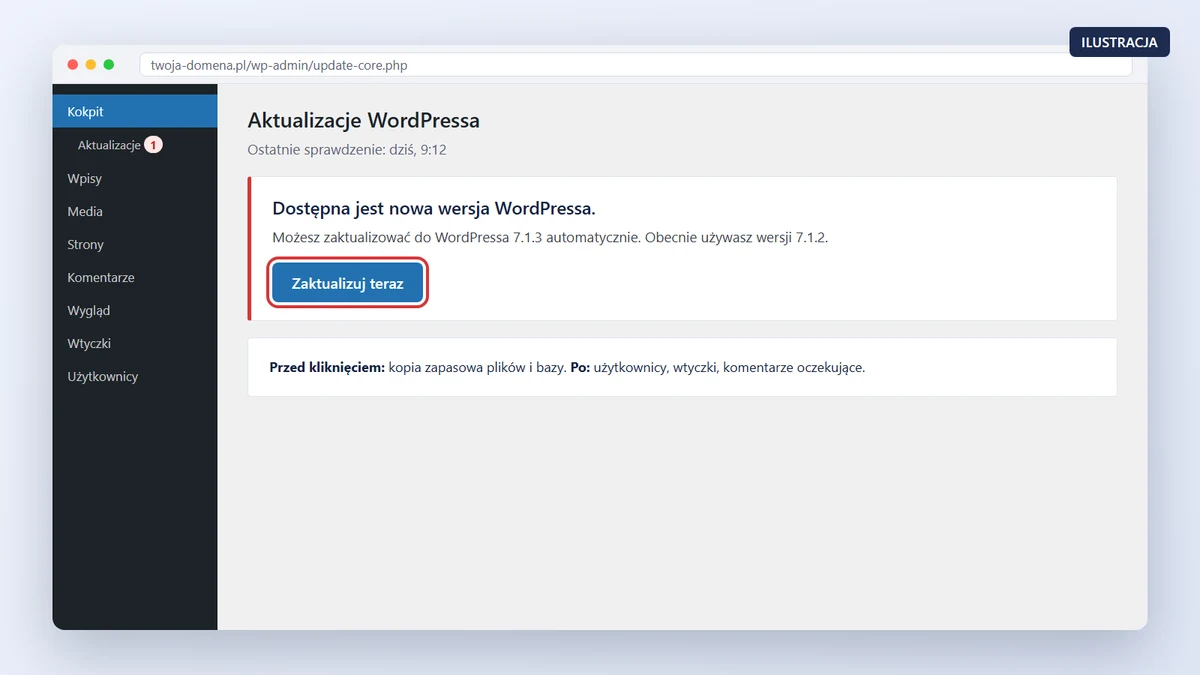
Ilustracja: dostępna aktualizacja w Kokpicie. Jeśli tego ekranu nie widzisz, strona prawdopodobnie zaktualizowała się sama.
Aktualizacja się nie pojawia, a masz starszą wersję? Możliwe, że automatyczne aktualizacje wyłączył hosting albo stała w wp-config.php. Jak to ustawić rozsądnie, opisałem w poradniku o automatycznych aktualizacjach.
5-minutowy przegląd po aktualizacji
- Użytkownicy → Wszyscy użytkownicy – czy nie ma nowych administratorów, których nie znasz.
- Komentarze oczekujące – usuń podejrzane wpisy z dziwnym kodem, linkami lub skryptami. Nie zatwierdzaj ich.
- Wtyczki – czy nie pojawiła się wtyczka, której nie instalowałeś.
- Strona główna i formularze – czy wszystko działa jak przed aktualizacją.
Znalazłeś obcego administratora albo nieznaną wtyczkę? Nie usuwaj tylko tego jednego śladu – atakujący zwykle zostawia kilka furtek. Przejdź przez poradnik WordPress został zainfekowany? – co zrobić krok po kroku.
Opiekujesz się kilkoma stronami?
Poprawki bezpieczeństwa instaluję od razu po wydaniu – z kopią zapasową, sprawdzeniem strony i przeglądem użytkowników.
Zapytaj o opiekę →A jeśli masz starszą wersję WordPressa?
Poprawki bezpieczeństwa trafiają też do starszych gałęzi (aż do 4.7), ale oficjalnie wspierana jest tylko najnowsza wersja. Jeśli Twoja strona działa na 6.x albo 7.0, to dobry moment, żeby przejść na 7.1.
WordPress 7.x wymaga co najmniej PHP 7.4. Strona na starszym PHP nie dostanie już nowych wersji WordPressa. Jak przejść na nowe PHP bez awarii: Migracja PHP 7.4 do 8.5 w WordPress.
Coś się zepsuło po aktualizacji? Komunikat o błędzie krytycznym? Zajrzyj do poradnika Błąd krytyczny w WordPress – jak go naprawić.
Podsumowanie
WordPress 7.1.3 łata realne luki – najważniejsza pozwalała zaatakować administratora przez zwykły komentarz. Zaktualizuj stronę od razu, a potem sprawdź użytkowników, wtyczki i oczekujące komentarze.
Aktualizacje bez nerwów
Zadbam, żeby Twoja strona zawsze miała łatki
Regularnie i z planem powrotu:
- Poprawki bezpieczeństwa instalowane od razu po wydaniu
- Kopia zapasowa przed każdą zmianą
- Wtyczki i motyw zawsze aktualne
- Przegląd po aktualizacji – użytkownicy, wtyczki, formularze
Wycena jest bezpłatna i do niczego nie zobowiązuje.